






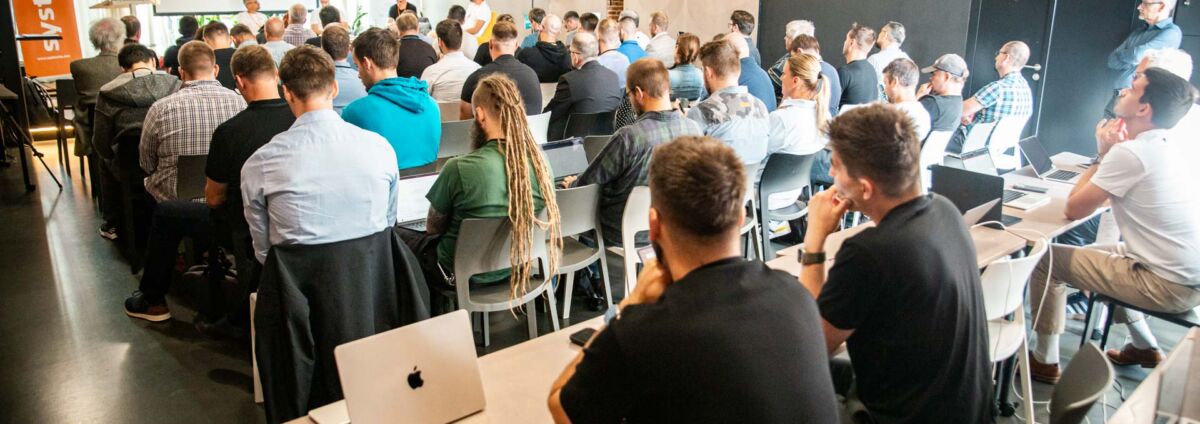
Piaty ročník podujatia Apple Admin Day sme tentoraz zamerali na tri témy, ktoré v súčasnosti čoraz viac ovplyvňujú správu firemných počítačov Mac: automatizácia, digitálna suverenita a riadenie.
Počas dňa sme prešli od správy zariadení a telemetrie cez súlad s požiadavkami macOS až po reálne skúsenosti s nasadením počítačov Mac pre vývojárov v bankovom prostredí. A keďže sa svet podnikových IT rýchlo mení, na záver sme sa venovali aj riadeniu umelej inteligencie a lokálnej umelej inteligencii bežiacej priamo na Apple Silicon.
Nebudeme tu prepisovať niekoľko hodín prednášok a diskusií. Vybrali sme témy, ktoré podľa nás najlepšie ilustrujú, akým smerom sa dnes uberá správa zariadení Apple vo firmách a čo by mohlo zaujímať aj tých, ktorí sa tentoraz na Apple Admin Day nezúčastnili.
Celým programom sprevádzal obchodný riaditeľ spoločnosti System4u Ondřej Kubeček
Kto vystúpil na #5 Apple Admin Day
Pozvanie tentoraz prijali dvaja zahraniční hostia a súčasťou programu bola aj prípadová štúdia zo skutočného podnikového prostredia.
Spencer Pitts, partner a technický riaditeľ spoločnosti Omnissa, sa venoval tomu, ako sa mení tradičná správa koncových zariadení a prečo už nestačí zariadenia spravovať len pomocou jednotlivých príkazov. Hovoril o Autonomous Workspace, telemetrii, automatizácii a o tom, ako udržiavať zariadenia dlhodobo v požadovanom stave.
Henry Stamerjohann, konzultant pre riešenia v spoločnosti Fleet Device Management a aktívny člen open-source komunity Mac Admin, predstavil tému projektu macOS Security Compliance Project (mSCP). Ukázal, ako pracovať s bezpečnostnými základnými požiadavkami, benchmarkmi CIS a dodržiavaním predpisov tak, aby z nich nevznikol len ďalší kontrolný zoznam pre audit.
Tomáš Jesenský z ČSOB Slovensko sa podelil o skúsenosti so zavádzaním počítačov Mac do prostredia banky. Počítače Mac tam používajú predovšetkým vývojári a práve ich požiadavky jasne ukázali, kde sa môže stretnúť bezpečnosť veľkej organizácie s potrebou ľudí pracovať rýchlo a bez zbytočných prekážok.
Záverečný workshop pripravili Ladislav Blažek, technický riaditeľ spoločnosti System4u, a Martin Tvrdý, vedúci tímu UEM v spoločnosti System4u. Témou bola Apple Intelligence, riadenie umelej inteligencie (AI governance) a tiež lokálna umelá inteligencia. Nezostalo len pri prezentácii – k dispozícii bol aj cluster pozostávajúci z dvoch počítačov Mac Studio a niekoľkých MacBookov, na ktorých bolo možné vyskúšať lokálne modely.
Spencer Pitts: zariadenie by malo vedieť, v akom stave má byť
Spencerova prednáška začala pomerne známym problémom.
Klasická správa zariadení je do veľkej miery založená na príkazoch. Správca nastaví konfiguráciu, odošle ju do zariadenia a následne skontroluje, či sa skutočne uplatnila. Ak sa stav neskôr zmení, musí na to nasledovať ďalšia reakcia.
V prípade niekoľkých zariadení to nie je zásadný problém. V prípade tisícov koncových bodov už áno.
Spoločnosť Omnissa preto zakladá svoju víziu Autonomous Workspace na trochu inom princípe. IT definuje, ako má zariadenie vyzerať, a platforma sa snaží udržať ho v tomto stave. Ak sa niečo zmení, telemetria túto zmenu zachytí a automatizácia môže zariadenie vrátiť do požadovaného stavu.
Spencer pre tento prístup používal pojem „desired state management“.
Spoločnosť Apple sa uberá podobným smerom prostredníctvom Declarative Device Management (DDM). Zariadenie dostane informáciu o požadovanom stave a časť práce, ktorú predtým musel neustále riadiť server MDM, sa presúva priamo na neho.
Pre správcov zariadení Apple ide o pomerne zásadnú zmenu. Nie preto, že by zo dňa na deň zmizli klasické príkazy MDM, ale preto, že sa mení samotný spôsob uvažovania o správe.
Neriešim každú jednotlivú činnosť. Zameriavam sa na výsledok, ktorý chcem dosiahnuť.
Telemetria nie je určená len pre helpdesk
Aby niečo také fungovalo, IT oddelenie potrebuje vedieť, čo sa na zariadení skutočne deje.
Spencer preto venoval veľa času telemetrii a Digital Employee Experience. Nielen tomu, či je zariadenie prihlásené do UEM alebo má správnu verziu macOS, ale aj tomu, ako sa na ňom používateľ v skutočnosti pracuje.
Môže ísť o stav batérie, problémy s konkrétnou aplikáciou, výkon alebo opakujúce sa technické ťažkosti.
To je zaujímavé napríklad pri výmene hardvéru.
V firmách sa často uplatňuje jednoduché pravidlo: notebook má určitý počet rokov, takže sa vymení. Starší Mac však môže naďalej bez problémov plniť svoju úlohu, zatiaľ čo novšie zariadenie môže používateľa každý deň spomaľovať kvôli konkrétnemu problému.
Ak má IT k dispozícii kvalitné údaje, nemusí sa pri rozhodovaní riadiť len dátumom nákupu.
A tá istá telemetria môže slúžiť aj na zabezpečenie bezpečnosti. Ak sa zmení stav zariadenia a prestane spĺňať podmienku, na túto udalosť môže automaticky nadviazať ďalší krok.
Tu sa klasický model UEM postupne prepojí s bezpečnosťou a princípmi Zero Trust.
Henry Stamerjohann: dokumentácia o dodržiavaní predpisov by nemala byť uložená v štyroch rôznych súboroch
Dopoludňajšia časť pokračovala projektom macOS Security Compliance Project.
Ak niekto spravuje zariadenia Macy vo väčšej organizácii, pravdepodobne pozná nasledujúcu situáciu. Bezpečnostná politika stanovuje jednu vec, MDM obsahuje konkrétnu konfiguráciu, audítorská dokumentácia to isté opisuje ešte raz a navyše existuje niekoľko skriptov, pomocou ktorých sa stav kontroluje.
Pokiaľ je všetko aktuálne, funguje to.
Problém je však v tom, že potom niekto zmení jednu hodnotu v MDM. Dokument zostane v starej verzii. Skript tiež. Po niekoľkých podobných zmenách už nie je úplne jasné, ktorá verzia vlastne platí.
Jednou z veľkých výhod mSCP je možnosť uchovávať pravidlá na jednom mieste a následne z nich vytvárať ďalšie artefakty – napríklad konfiguračné profily, deklaratívne konfigurácie, skripty na zabezpečenie súladu alebo podklady pre audit.
Henry to predviedol na bežnom nastavení uzamknutia obrazovky.
Ak sa spoločnosť rozhodne, že namiesto pôvodnej hodnoty použije inú, táto zmena sa môže premietnuť do profilu, ktorým sa nastavenie vynucuje, do skriptu, ktorý ho kontroluje, ako aj do dokumentácie pre audítora.
Nie je potrebné tú istú vec trikrát ručne prepisovať.
Ak sú navyše pravidlá verzionované v Gite, po zmene zostáva zachovaná história. O niekoľko mesiacov bude možné zistiť, prečo bola zvolená konkrétna hodnota, kto zmenu vykonal a kto ju schválil.
Má naša firma jednoducho prevziať CIS benchmark a nasadiť ho bez zmien?
Nemá.
A to bola jedna z vecí, ktoré Henry počas prednášky zdôrazňoval najviac.
Bezpečnostná základná úroveň a referenčná hodnota nie sú to isté. Základná úroveň určuje, čo by sa malo riadiť. Referenčná hodnota zvyčajne obsahuje konkrétne hodnoty, ktoré niekto vybral na základe určitého rizikového profilu.
Problém je však v tom, že rizikový profil každej organizácie je iný.
Benchmark CIS môže napríklad odporúčať určitý čas, po uplynutí ktorého sa má obrazovka uzamknúť. To však ešte neznamená, že tá istá hodnota bude automaticky správna pre každý typ používateľa a každé prostredie.
Spoločnosť musí posúdiť svoje vlastné riziká a prispôsobiť pravidlá.
Nejde o hľadanie výhovorky, prečo nedodržiavať bezpečnostné odporúčania. Ide o to vedieť, prečo máme nastavenia práve také, aké máme.
A byť schopný svoje rozhodnutie neskôr zdôvodniť.
Zariadenie mSCP samo o sebe nespravuje
V diskusii o dodržiavaní predpisov bolo dôležité ešte jedno rozlíšenie.
Projekt macOS Security Compliance Project nenahrádza platformu MDM ani UEM.
mSCP pripraví pravidlá a príslušné artefakty. Tie je však stále potrebné dostať do zariadení, kontrolovať ich stav a prípadne riešiť nápravu.
Na tento účel sa naďalej využívajú nástroje ako Jamf, Workspace ONE, Fleet a ďalšie systémy na správu zariadení Apple.
Podobne ani compliance nenahrádza EDR ani riadenie zraniteľností. Každý z týchto nástrojov odpovedá na inú otázku. Ich zmysel sa prejaví vtedy, keď spolupracujú.
DDM a suverenita: dve témy, ktoré sa opakovali aj v diskusii
Po dopoludňajších prednáškach nasledovala panelová diskusia, na ktorej sa zúčastnili Spencer Pitts, Henry Stamerjohann a Ladislav Blažek.
Téma „Declarative Device Management“ sa počas nej opakovane objavovala.
Spoločnosť Apple postupne presúva ďalšie časti správy do DDM. Pre správcov to neznamená, že by mali okamžite vyradiť všetky klasické konfiguračné profily. V podnikovom prostredí budú oba prístupy ešte určitý čas existovať vedľa seba.
Má však zmysel začať s DDM pracovať už dnes a nespoliehať sa na to, že jeho riešenie príde až niekedy v budúcnosti.
Druhou dôležitejšou témou bola digitálna suverenita.
Z diskusie jasne vyplynulo, že suverenita nie je jednoduchou voľbou medzi cloudom a vlastným serverom. Pre každú organizáciu môže znamenať niečo iné.
Jedna potrebuje mať istotu, že jej údaje neopustia určitú krajinu. Ďalšia rieši, kde beží samotná služba. Ďalšia chce mať pod kontrolou šifrovacie kľúče alebo možnosť prejsť k inému poskytovateľovi.
Najprv je teda potrebné určiť, nad čím presne chce mať firma kontrolu. Až potom je možné rozumne rozhodovať o technológii.
Tomáš Jesenský: ako dostať Macy k vývojárom v banke
Po obede prišiel na rad príbeh ČSOB Slovensko.
A zaujímavé na tom bolo predovšetkým to, že nešlo o ideálne laboratórne prostredie. Tomáš Jesenský otvorene opisoval, čo bolo pri zavádzaní počítačov Mac zložité a prečo celý projekt vôbec vznikol.
Vývojári majú v podnikovom prostredí trochu špecifické postavenie.
Potrebujú nástroje, ktoré bežný používateľ nepotrebuje. Chcú ich nové verzie rýchlo a často pracujú s technológiami, ktoré nie sú v bežnom firemnom katalógu.
Tradičný proces balenia môže pritom trvať týždne.
Pre človeka, ktorý potrebuje nový nástroj už dnes, je to jednoducho príliš dlho.
Jedným z predchádzajúcich riešení bolo preto udelenie administrátorských práv vývojárom. Tým sa síce vyrieši problém s inštaláciami, ale vznikne iný problém – tentoraz bezpečnostný.
ČSOB navyše pôvodne fungovala prevažne v prostredí Windows a vývojárska stanica bola z bezpečnostných dôvodov oddelená od časti produkčných firemných služieb.
V praxi to znamenalo ďalšie zariadenie, virtuálnu pracovnú plochu alebo prepínanie medzi prostrediami.
Macy mali pomôcť tento model zmeniť.
Bez administrátorských práv, ale aj bez čakania na každú aplikáciu
Pri navrhovaní nového prostredia sa zvažovalo niekoľko platforiem, vrátane Microsoft Intune, Workspace ONE a Jamfu.
Výber však nebol len porovnaním funkcií jednotlivých produktov.
Bolo potrebné riešiť aj otázky identít, skupín v Microsoft Entra ID, prístupu k firemným službám, inštalácie aplikácií, bezpečnostného monitorovania a toho, ako sa celé prostredie začlení do existujúcej architektúry banky.
Konečné riešenie vzniklo na báze Jamfu a ďalších súvisiacich nástrojov.
Používatelia môžu získavať schválené aplikácie štandardným spôsobom, využíva sa aj Homebrew. Ak vývojár potrebuje vykonať operáciu s vyššími oprávneniami, nemusí mať na to trvalo lokálny administrátorský účet.
Oprávnenia je možné na obmedzenú dobu rozšíriť a daná akcia zostáva sledovateľná.
To je podstatný rozdiel.
Ak má používateľ neustále administrátorské oprávnenia, v prípade kompromitácie ich má k dispozícii aj útočník. Pri dočasnom a kontrolovanom zvýšení oprávnení je priestor na zneužitie menší.
Zároveň však vývojár nemusí kvôli každej neštandardnej operácii kontaktovať technickú podporu.
Keď sa do bezpečnosti započítava aj čas používateľa
Tomáš počas prezentácie predstavil aj konkrétne skúsenosti s výkonom v rámci vývoja.
V jednom z ich scenárov trvalo zostavenie v pôvodnom prostredí desiatky minút. Na počítači Mac trval ten istý proces približne tri minúty.
Nie je to všeobecné porovnanie systémov Windows a macOS a ani ako také nebolo prezentované.
Zaujímavý je však pohľad na celkové náklady.
Pri nákupe pracovného zariadenia sa dôkladne zohľadňuje cena hardvéru a licencií. Ťažšie sa však do tabuľky započítava čas človeka, ktorý niekoľkokrát denne čaká, kým počítač dokončí svoju prácu.
Pre vývojárov môže práve tento rozdiel zohrávať pomerne veľkú úlohu.
ČSOB teda nepoužila Mac len ako ďalší typ notebooku. Išlo o zmenu celého pracovného modelu – od inštalácie aplikácií cez oprávnenia až po prístup k firemným službám.
Správa umelej inteligencie: najprv zistiť, čo ľudia používajú
Posledná časť dňa bola venovaná umelej inteligencii.
Martin Tvrdý a Ladislav Blažek začali s Apple Intelligence a možnosťami, ktoré správcom prináša deklaratívna správa zariadení (Declarative Device Management). Z pohľadu firiem je zaujímavá najmä možnosť riadiť niektoré funkcie umelej inteligencie pomerne podrobne, namiesto jednoduchého prístupu typu „všetko povoliť“ alebo „všetko zakázať“.
Diskusia sa však rýchlo posunula ešte ďalej.
ChatGPT v prehliadači je dnes len malou časťou celého problému. Zamestnanci môžu používať desktopové aplikácie, AI asistentov priamo vo vývojárskych nástrojoch, rôzne kódovacie agenty alebo lokálne modely.
A firma nemusí vôbec vedieť, že ich používa.
Je teda najbezpečnejšie jednoducho zakázať umelú inteligenciu v spoločnosti?
Vo väčšine prípadov nie.
IT oddelenie už zažilo podobnú situáciu pri zavádzaní cloudových služieb. Keď zamestnanci nedostali nástroj, ktorý potrebovali, začali používať vlastný Dropbox, vlastné cloudové úložiská a ďalšie služby mimo kontroly firmy.
Vzniklo tzv. „shadow IT“.
V prípade umelej inteligencie môže byť situácia veľmi podobná.
Ak firma iba zakáže prístup k vybranému nástroju, neznamená to, že ľudia prestanú používať umelú inteligenciu. Môžu si jednoducho nájsť inú cestu.
Správa umelej inteligencie preto začína transparentnosťou.
Aké nástroje ľudia používajú? Na akých zariadeniach? Kam z nich odchádzajú údaje? A existuje bezpečná alternatíva, ktorú im môže firma ponúknuť?
Počas workshopu sme si ukázali, ako k získavaniu takéhoto prehľadu pristupujú spoločnosti Fleet, Omnissa aj Jamf.
Až keď IT vie, čo sa v prostredí deje, môže začať rozumne nastavovať pravidlá.
Čo dokáže lokálna umelá inteligencia na Macu
Posledná časť bola podstatne praktickejšia.
Na mieste sme mali pripravené MacBooky s lokálnymi modelmi a tiež dva počítače Mac Studio, každý s 128 GB zjednotenej pamäte. Zariadenia boli prepojené cez rozhranie Thunderbolt 5 a pomocou technológie Exo Labs bolo možné spojiť ich zdroje.
Dôvod je jednoduchý: väčší model umelej inteligencie potrebuje viac pamäte, než koľko mu môže poskytnúť jeden počítač.
V klastri už bolo možné spustiť model, ktorý by sa na samostatný Mac Studio nezmestil.
Nešlo o pokus dokázať, že niekoľko počítačov Mac nahradí dátové centrum s GPU servermi. Zaujímavé bolo niečo iné – ako ďaleko sa za pomerne krátku dobu posunulo to, čo je možné prevádzkovať lokálne.
Menší model dnes môže bežať priamo na MacBooku. Väčší na Mac Studio. A ak jeden počítač nestačí, niektoré úlohy je možné rozdeliť medzi viaceré zariadenia.
Pre firmu to otvára zaujímavú možnosť najmä v prípadoch, keď nechce posielať určité údaje do verejnej služby umelej inteligencie.
Cloud bude naďalej mať zmysel v mnohých scenároch. Lokálna umelá inteligencia však prináša ďalšiu možnosť, s ktorou sa ešte pred pár rokmi v bežnom podnikovom prostredí príliš nepočítalo.
Od MDM až po umelú inteligenciu: správa počítačov Mac sa rozširuje
Keď sme začali organizovať Apple Admin Day, veľká časť diskusií sa prirodzene točila okolo MDM – ako zariadenia zaregistrovať, nakonfigurovať, zabezpečiť a nainštalovať do nich aplikácie.
To všetko samozrejme zostáva.
Len sa okolo toho objavilo množstvo ďalších vrstiev.
Správca dnes potrebuje vedieť, či zariadenie zodpovedá požadovanému stavu, aké má používateľ skúsenosti, či bezpečnostná konfigurácia skutočne zodpovedá firemnej politike a čo sa stane, ak sa zariadenie od tohto stavu odchyľuje.
K tomu sa pridáva umelá inteligencia a s ňou aj ďalšie typy aplikácií, dátových tokov a oprávnení.
Piaty ročník podujatia Apple Admin Day preto nebol venovaný len novým funkciám systému macOS alebo konkrétnym platformám MDM. Omnoho viac sa diskutovalo o tom, ako celé prostredie zostaviť tak, aby sa dalo dlhodobo spravovať.
Automatizácia má odstrániť zbytočnú ručnú prácu. Dodržiavanie predpisov má byť vysledovateľné a odôvodniteľné. Používatelia majú dostať nástroje, ktoré potrebujú, bez toho, aby IT kvôli tomu stratilo kontrolu.
Či už ide o firemný Mac, bezpečnostné štandardy alebo nástroj umelej inteligencie, nakoniec sa vždy vrátime k tej istej veci: potrebujeme vedieť, čo sa v prostredí deje, a byť schopní na zmeny rozumne reagovať.
Potrebujete vyriešiť správu zariadení Apple vo vašej firme?
V spoločnosti System4u pomáhame firmám s návrhom, nasadením aj ďalším rozvojom prostredia pre zariadenia Apple. Nezaoberáme sa pritom len samotným riešením Apple MDM, ale aj prepojením s firemnými identitami, aplikáciami, bezpečnostnými pravidlami a existujúcou infraštruktúrou.
Každé prostredie je trochu iné. Správa počítačov Mac pre bežných kancelárskych používateľov bude prebiehať inak ako správa zariadení vývojárov a inak ako správa platformy v spoločnosti s prísnymi regulačnými požiadavkami.
Technológie preto vyberáme až na základe toho, čo firma a jej používatelia skutočne potrebujú.